Um discurso na ONU com eco em Lisboa e no Porto
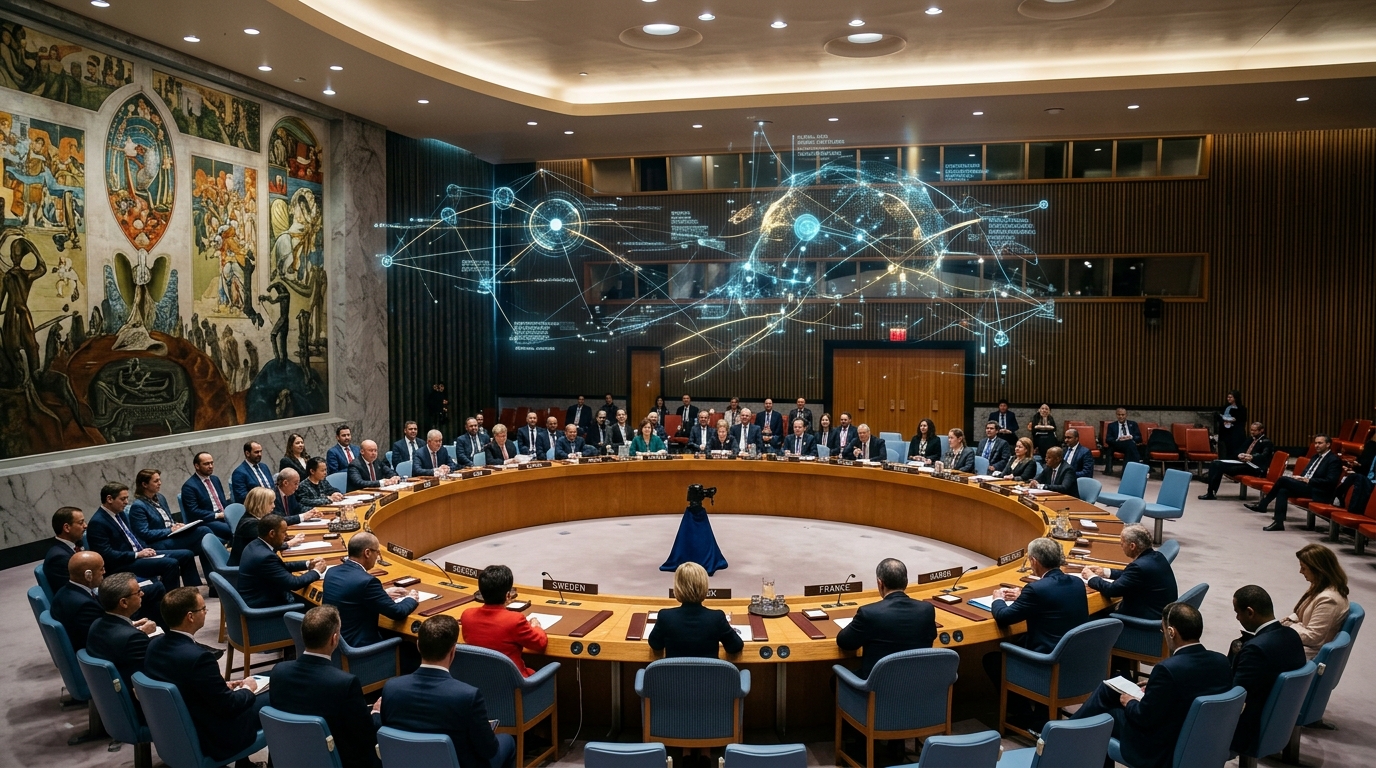
Sam Altman, CEO da OpenAI, discursou perante o Conselho de Segurança das Nações Unidas sobre segurança em inteligência artificial, controlo humano sobre sistemas avançados e a necessidade de cooperação internacional na governação desta tecnologia. À primeira vista, parece um assunto distante da realidade de uma PME em Braga ou de um gabinete de contabilidade em Coimbra. Mas as decisões tomadas a este nível geopolítico acabam sempre por descer em cascata até às regras que as empresas portuguesas terão de cumprir e às ferramentas que poderão, ou não, usar com segurança.
A mensagem central de Altman, segundo o comunicado da OpenAI, foi clara: a IA avançada precisa de mecanismos robustos de segurança, supervisão humana efetiva e coordenação entre países para evitar riscos sistémicos. É um discurso que ecoa diretamente na forma como a União Europeia tem construído o seu próprio quadro regulatório, com Portugal na linha da frente da aplicação.
Impacto para as PMEs em Portugal
Para as pequenas e médias empresas portuguesas, que representam a esmagadora maioria do tecido empresarial nacional, este tipo de discurso ao mais alto nível tem consequências práticas em três frentes.
Primeiro, a confiança do mercado. Quando líderes de organizações como a OpenAI defendem publicamente controlo humano e segurança, isso reforça a legitimidade das ferramentas de IA generativa junto de clientes e parceiros de negócio mais céticos, algo particularmente relevante em setores conservadores como a banca, os seguros ou a advocacia.
Segundo, a previsibilidade regulatória. Cooperação internacional significa, em teoria, menos fragmentação de regras entre continentes. Para uma PME exportadora que usa IA em atendimento ao cliente ou em análise de dados, isto reduz o risco de ter de adaptar processos a normas contraditórias entre a Europa e os Estados Unidos.
Terceiro, os custos de conformidade. Quanto mais clara for a governação global, menor a probabilidade de surpresas regulatórias dispendiosas. Uma PME que hoje investe em automatizar tarefas com IA quer garantias de que a ferramenta que escolhe não será alvo de restrições súbitas dentro de seis meses.
Caso de uso prático imediato
Imagine um gestor de recursos humanos numa empresa de cinquenta colaboradores que quer usar IA generativa para triagem inicial de currículos. Como aplicar hoje os princípios de segurança e supervisão humana que Altman defendeu na ONU?
Passo 1 — Definir que a IA apenas pré-seleciona e organiza candidaturas, nunca decide sozinha uma exclusão final. O humano mantém sempre a última palavra.
Passo 2 — Documentar por escrito o critério usado pela ferramenta (por exemplo, correspondência de competências com a descrição da vaga), garantindo transparência caso um candidato peça explicações sobre o processo.
Passo 3 — Testar a ferramenta com um lote de currículos já conhecidos, comparando os resultados da IA com as decisões humanas anteriores, para identificar enviesamentos antes de a colocar em produção.
Passo 4 — Rever periodicamente, de três em três meses, se os resultados continuam alinhados com os objetivos da empresa e sem discriminação indireta.
Este exercício simples traduz, à escala de uma PME, exatamente o princípio de "controlo humano" que foi discutido ao nível diplomático mais elevado.
Enquadramento regulatório: AI Act, RGPD e CNPD
O discurso de Altman surge num momento em que a União Europeia já tem em vigor o AI Act, o primeiro quadro legal abrangente do mundo dedicado especificamente à inteligência artificial. A ênfase na supervisão humana e na gestão de risco que Altman defendeu na ONU alinha-se, na prática, com a lógica do AI Act, que classifica sistemas de IA por nível de risco e exige medidas de mitigação proporcionais.
Para as empresas portuguesas, isto significa que a utilização de IA em processos com impacto sobre pessoas — recrutamento, concessão de crédito, avaliação de desempenho — pode ser classificada como de "risco elevado", implicando obrigações de documentação, transparência e supervisão humana reforçada.
Paralelamente, o RGPD continua a ser incontornável sempre que dados pessoais entram no processo, o que sucede na maioria dos casos de uso empresarial de IA. Qualquer empresa que trate dados de clientes, colaboradores ou candidatos através de ferramentas de IA deve garantir base legal adequada para o tratamento, minimização de dados e capacidade de explicar decisões automatizadas, sob pena de escrutínio por parte da CNPD.
A cooperação internacional defendida por Altman pode, a prazo, facilitar a interoperabilidade entre normas dos EUA e da UE, mas não substitui a obrigação imediata de cada empresa portuguesa cumprir a legislação europeia já em vigor. Na prática, isto traduz-se num conselho simples: antes de adotar qualquer ferramenta de IA generativa, as PMEs devem fazer uma avaliação de risco, identificar se tratam dados pessoais e garantir que existe sempre um responsável humano pela decisão final.
Conclusão
O discurso de Sam Altman no Conselho de Segurança da ONU pode parecer um exercício de diplomacia distante do quotidiano empresarial português. Mas os princípios que defendeu — segurança, controlo humano e cooperação regulatória — são exatamente os pilares que o AI Act e o RGPD já exigem às empresas nacionais. Para as PMEs portuguesas, a lição prática é clara: adotar IA com responsabilidade não é apenas uma questão ética, é hoje um requisito legal e uma vantagem competitiva.
Fonte original: OpenAI Blog
🤖 Artigo gerado com IA e revisão editorial.